 30 de outubro de 2026
Uma cópia disponível ainda precisa virar operação
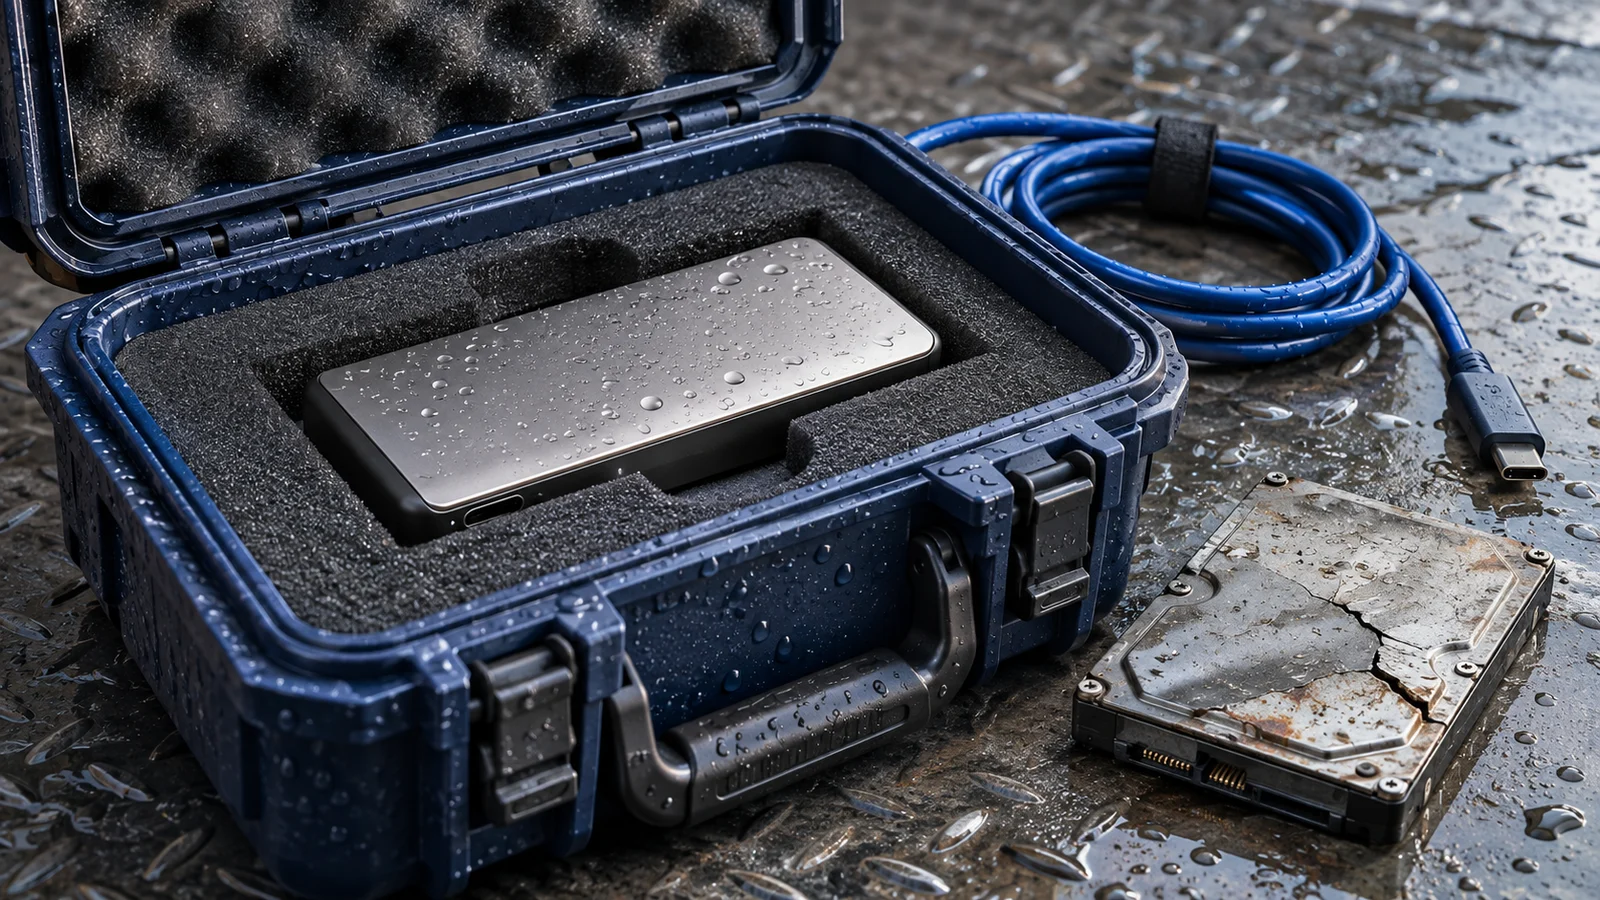
O relatório informa que os backups terminaram sem erro. Durante uma interrupção, porém, a equipe descobre que precisa reconstruir configurações, localizar credenciais e entender qual integração pode voltar primeiro. O arquivo existe, mas a rotina de faturamento continua parada. Essa diferença entre possuir uma cópia e conseguir recuperar o serviço precisa aparecer no planejamento da empresa.
A questão executiva é quanto tempo a operação consegue esperar e quais informações pode reconstruir depois da retomada. As respostas orientam arquitetura, investimento e procedimentos. Devem ser discutidas com quem responde pelos processos, considerando horários críticos, dependências externas e a existência de alternativas manuais realmente utilizáveis durante a indisponibilidade.
Defina objetivos antes de escolher a solução
O objetivo de tempo de recuperação, conhecido como RTO, estabelece a meta de prazo para retomar o serviço. O objetivo de ponto de recuperação, ou RPO, trata da perda de dados tolerável medida no tempo. A AWS utiliza esses conceitos para orientar o planejamento e recomenda testar a implementação. Veja a orientação oficial: https://docs.aws.amazon.com/wellarchitected/latest/framework/rel-13.html.
Essas metas não são garantias automáticas. Uma cópia realizada a cada hora não comprova, sozinha, que qualquer ocorrência permitirá recuperar o período esperado. Considere falhas de execução, corrupção não percebida e o momento em que o incidente é identificado. Registre o intervalo que foi efetivamente recuperado nos ensaios e confronte o resultado com o compromisso do negócio.
Priorize jornadas, não apenas servidores. O cadastro interno pode tolerar uma janela diferente daquela necessária para liberar entregas. Metas excessivamente exigentes para tudo aumentam a complexidade; metas vagas deixam a operação sem referência. Identifique quem pode aprovar a tolerância e quem precisa ser consultado quando as condições mudarem.
Mapeie o que precisa existir além do banco
Liste aplicação, arquivos, configurações, chaves, permissões, serviços de identidade e conexões com parceiros. Defina a ordem de reconstrução e os acessos necessários. O procedimento não pode depender de um documento guardado exclusivamente no sistema indisponível ou da presença de uma única pessoa que conhece as etapas.
Separe recuperação técnica de liberação operacional. A aplicação iniciar e responder a uma consulta demonstra parte do processo. Ainda será necessário conferir dados, identificar tarefas interrompidas e decidir quando aceitar novas transações. O responsável pelo negócio precisa de evidências compreensíveis para autorizar essa passagem, com ressalvas registradas quando houver pendências.
Cenário hipotético: o sistema voltou, mas os pedidos divergem
Imagine uma empresa de serviços que restaura sua plataforma após uma falha de armazenamento. O banco recuperado está acessível, mas algumas solicitações já haviam sido transmitidas a parceiros antes da interrupção. O cenário é hipotético e não corresponde a uma ocorrência ou implantação da PartnerCode. A dúvida é quais solicitações precisam ser reenviadas.
Reprocessar tudo pode gerar duplicidade; assumir que todas foram concluídas pode abandonar atendimentos. A equipe compara identificadores e confirmações, separa estados conhecidos de situações incertas e encaminha as divergências para responsáveis definidos. Esse trabalho precisa integrar o prazo de retomada, pois abrir a interface ao usuário não resolve os compromissos que continuam indefinidos.
O ensaio revela também uma credencial expirada no ambiente de recuperação. Em vez de apenas corrigir o acesso e encerrar o teste, o time identifica quem deverá manter essa dependência e como verificar sua validade. Uma descoberta só melhora a continuidade quando se transforma em ação acompanhada e em uma nova execução que demonstre o resultado.
Ensaie com isolamento e evidências de conclusão
Comece por um serviço crítico em ambiente controlado, sem permitir envios reais ou alterações acidentais em sistemas parceiros. Use dados adequadamente protegidos e delimite quem pode acessar o ambiente restaurado. Registre horários, etapas, obstáculos e decisões. Avalie também a disponibilidade dos profissionais e as autorizações necessárias para executar o procedimento.
Ao final, consolide tempo real de recuperação, ponto recuperado, verificações de integridade e tarefas ainda pendentes. Teste novamente depois de mudanças relevantes e mantenha o roteiro atualizado. A PartnerCode pode apoiar o mapeamento das dependências e a construção desses ensaios. O resultado esperado é uma capacidade de retomada demonstrada, com limites conhecidos e prioridades claras para a próxima melhoria.
Referências
AWS Well-Architected — Planejamento de recuperação de desastres: https://docs.aws.amazon.com/wellarchitected/latest/framework/rel-13.html
Sua recuperação de sistemas já foi demonstrada em um ensaio?
Mapeie dependências e prepare com a PartnerCode um teste de retomada ligado às necessidades da operação.
Equipe de Estratégia & Tecnologia PartnerCode
Publicado pela Equipe de Estratégia e Tecnologia da PartnerCode — Especialistas em consultoria tecnológica, desenvolvimento de software sob medida e aceleração corporativa com Inteligência Artificial.