 3 de novembro de 2026
O sistema próprio também depende de trabalho externo
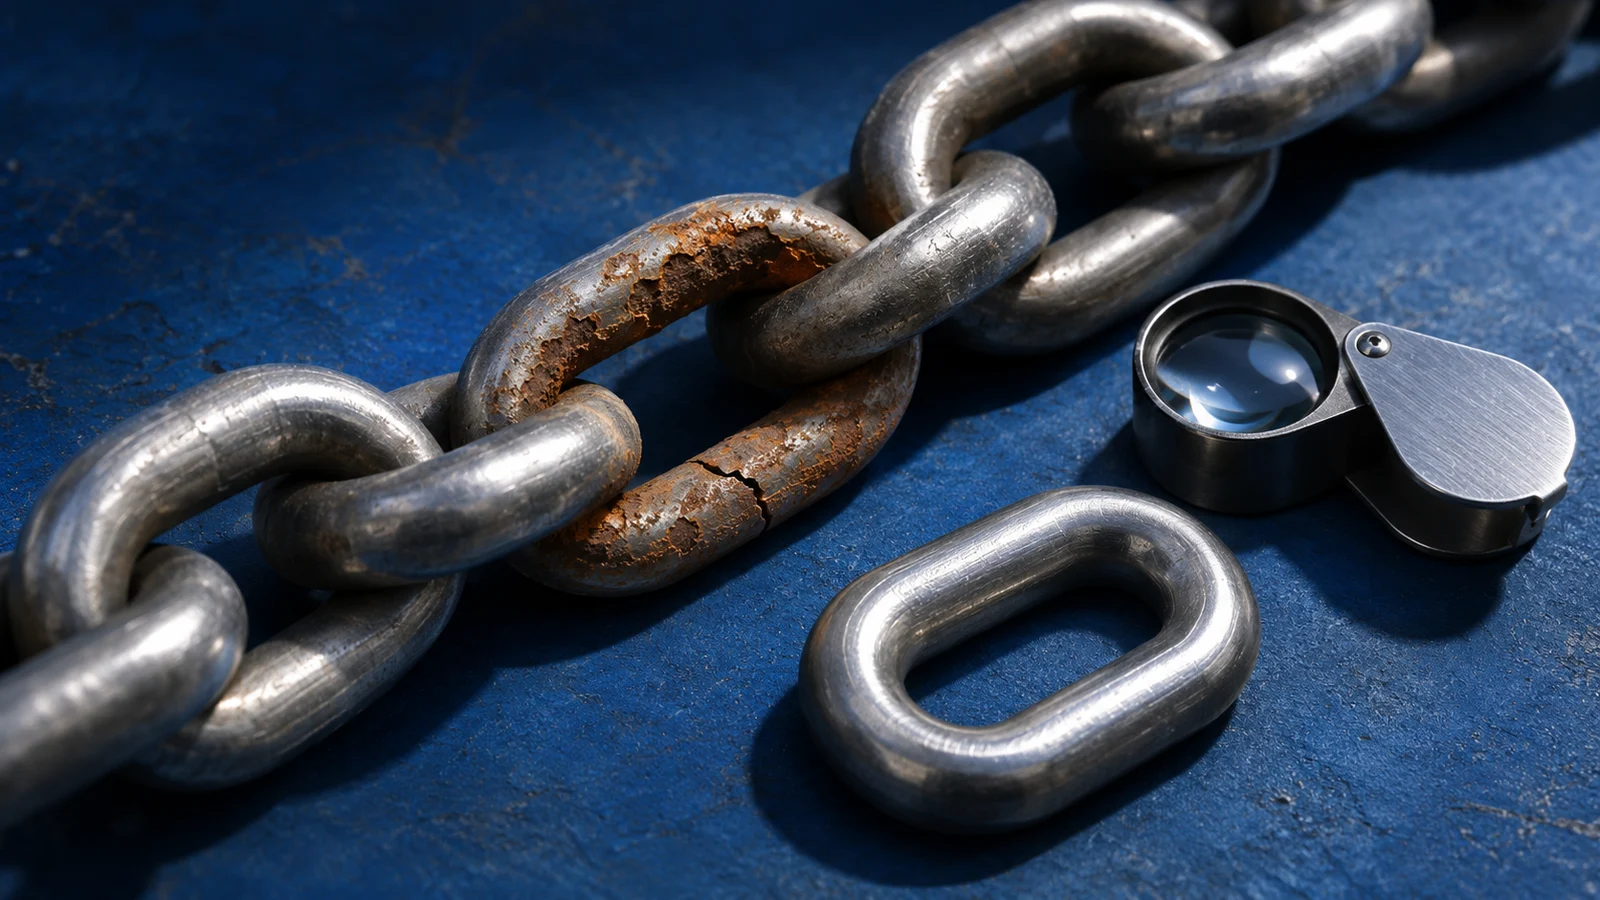
Uma empresa encomenda um portal sob medida e acompanha suas funcionalidades, seus acessos e seu desempenho. Por trás das telas, porém, existem bibliotecas para gerar documentos, interpretar arquivos, autenticar usuários e executar outras tarefas. Parte desse conjunto chega por dependências indiretas: um componente utiliza outro, que também precisa ser mantido. A responsabilidade operacional não desaparece porque o código veio pronto.
Para a liderança, a pergunta útil não é quantas bibliotecas existem, mas se a organização consegue descobrir onde um componente está presente e agir quando surge um problema. Sem essa visibilidade, um aviso pode gerar horas de investigação antes mesmo de começar a correção. Com ela, a equipe consegue avaliar o alcance e organizar uma resposta proporcional ao contexto do sistema.
Inventário precisa acompanhar o que realmente foi entregue
Comece pelos sistemas que sustentam processos críticos. Registre componentes, versões, relação com a aplicação e responsável pela manutenção. Associe esse inventário à versão implantada: a lista do ambiente de desenvolvimento pode não representar o pacote que está em produção. Inclua também aplicações antigas que continuam operando, mesmo quando já não recebem funcionalidades novas.
O NIST oferece práticas para estruturar o desenvolvimento seguro e o tratamento de vulnerabilidades. A revisão de dependências do GitHub é um exemplo de recurso que ajuda a enxergar mudanças diretas e indiretas. Essas referências apoiam a organização do trabalho; nenhuma ferramenta substitui a definição interna de quem analisa, quem decide e quem acompanha a correção. Um relatório sem responsável apenas documenta uma pendência.
Um alerta pede contexto antes de virar uma decisão
Ao receber uma notificação, confirme se a versão indicada está presente e onde é utilizada. Em seguida, examine exposição, dados envolvidos, funcionalidade afetada e condições necessárias para que o problema ocorra. A classificação recebida é um insumo. O impacto sobre uma ferramenta interna isolada pode exigir uma resposta diferente daquele associado ao mesmo componente em uma entrada pública de arquivos.
Defina alternativas de tratamento: atualizar, retirar uma função, restringir temporariamente uma entrada ou substituir o componente. Quando a correção depender de mudança maior, registre a razão, a medida provisória e a data de revisão. A direção precisa conhecer as pendências relevantes em linguagem operacional: quais processos ficam expostos, que restrições foram adotadas e qual trabalho é necessário para reduzir a exposição.
Cenário hipotético: a biblioteca que gera os contratos
Imagine um portal de serviços que gera contratos em PDF. A equipe identifica um alerta relacionado à biblioteca utilizada nessa etapa. O cenário é fictício e não representa um cliente da PartnerCode. Antes de atualizar, os responsáveis verificam quais entradas chegam ao gerador, quais versões estão implantadas e se outros sistemas compartilham o mesmo componente.
A equipe prepara documentos de teste com condições comerciais, acentuação, anexos e diferentes tamanhos de conteúdo. Também verifica se assinaturas e sistemas consumidores continuam recebendo o formato esperado. Uma versão atualizada que elimina o alerta, mas produz contratos incompletos, ainda não atende ao processo. O aceite combina o tratamento técnico com a preservação das informações necessárias à operação e um procedimento de retorno definido.
Atualizar deve caber na rotina de manutenção
Reserve capacidade recorrente para pequenas atualizações e revisão das exceções. Concentrar toda manutenção em uma grande iniciativa futura pode ampliar o número de mudanças simultâneas e dificultar a identificação de regressões. A equipe deve conseguir testar alterações em ambiente separado, registrar o resultado e acompanhar o comportamento depois da implantação, com prioridade adequada à exposição identificada.
Evite aprovar atualizações apenas porque a aplicação abre ou porque os testes automáticos terminaram. Escolha jornadas sensíveis ao componente alterado. Para uma biblioteca de datas, confira vencimentos e fusos; para um importador, confira separadores e formatos. Essa seleção relaciona o esforço de validação ao efeito esperado e oferece uma evidência compreensível para quem responde pelo processo de negócio.
O resultado esperado é capacidade de resposta
Acompanhe se componentes críticos têm responsável, se o inventário corresponde às versões implantadas e se as exceções são revistas. Observe também o tempo necessário para localizar sistemas afetados e concluir tratamentos prioritários. Esses sinais ajudam a avaliar a manutenção sem transformar a simples quantidade de alertas resolvidos em prova de segurança, pois sistemas e exposições são diferentes.
A PartnerCode pode apoiar o levantamento das dependências, a organização da manutenção e a seleção de testes para sistemas corporativos. Um primeiro passo concreto é escolher uma aplicação importante e verificar se sua empresa consegue responder, com evidências, quais componentes utiliza e como faria uma atualização necessária sem perder o controle da operação.
Referências
NIST — Secure Software Development Framework: https://csrc.nist.gov/projects/ssdf. GitHub Docs — Dependency review: https://docs.github.com/en/code-security/concepts/supply-chain-security/dependency-review.
Sua equipe sabe quais bibliotecas estão em produção?
Converse com a PartnerCode sobre inventário, atualização e testes de dependências nos sistemas que sustentam sua operação.
Equipe de Estratégia & Tecnologia PartnerCode
Publicado pela Equipe de Estratégia e Tecnologia da PartnerCode — Especialistas em consultoria tecnológica, desenvolvimento de software sob medida e aceleração corporativa com Inteligência Artificial.